Système de paiement sécurisé sur son site : 5 étapes, du choix du PSP aux tests
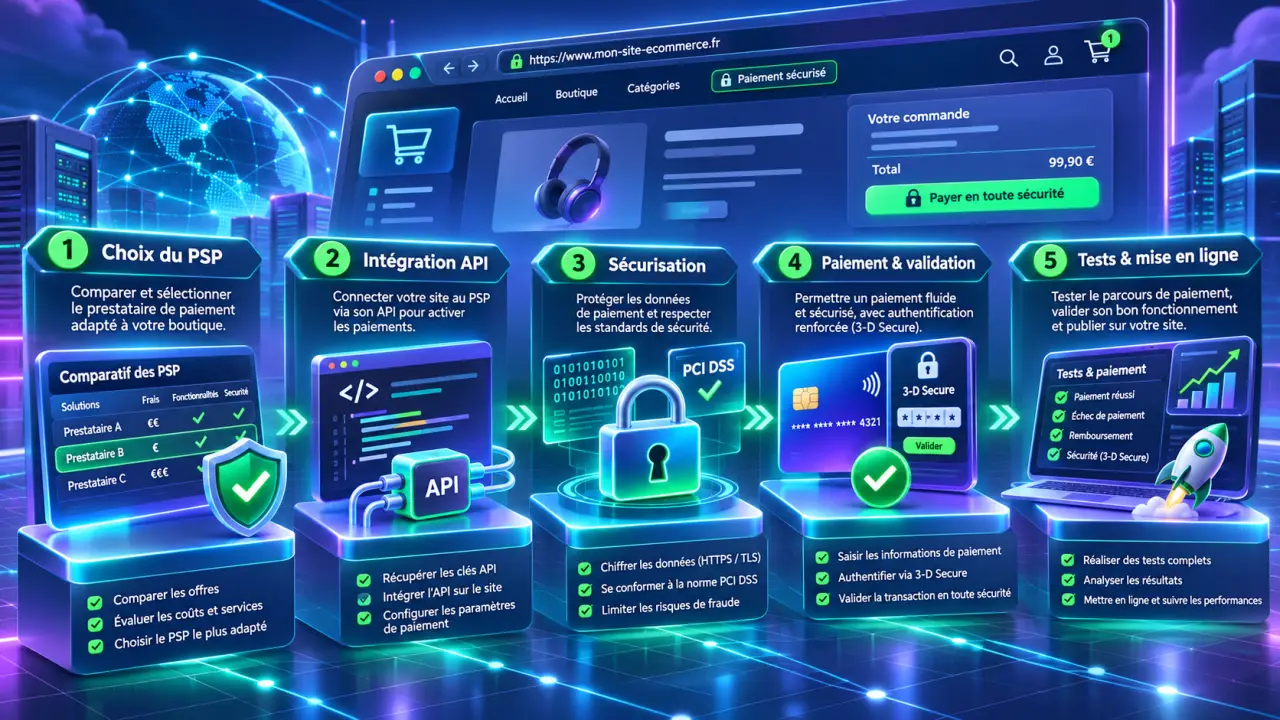
Pour mettre en place un système de paiement sécurisé sur son site, il faut choisir un prestataire compatible, faire valider son compte marchand, intégrer son interface puis tester toute la chaîne d’encaissement. Le choix le plus simple consiste souvent à utiliser un module officiel relié à une page de paiement hébergée. Mais la sécurité dépend aussi de votre site, des réglages et du suivi des transactions.
1. Définir les encaissements attendus avant de comparer les offres
Commencez par préciser votre besoin : achats ponctuels ou abonnements, panier habituel, pays desservis, devises et fréquence des remboursements. Ces éléments déterminent les fonctionnalités nécessaires. Un prestataire adapté à une boutique française ne couvre pas forcément vos besoins de prélèvement récurrent ou de vente internationale.
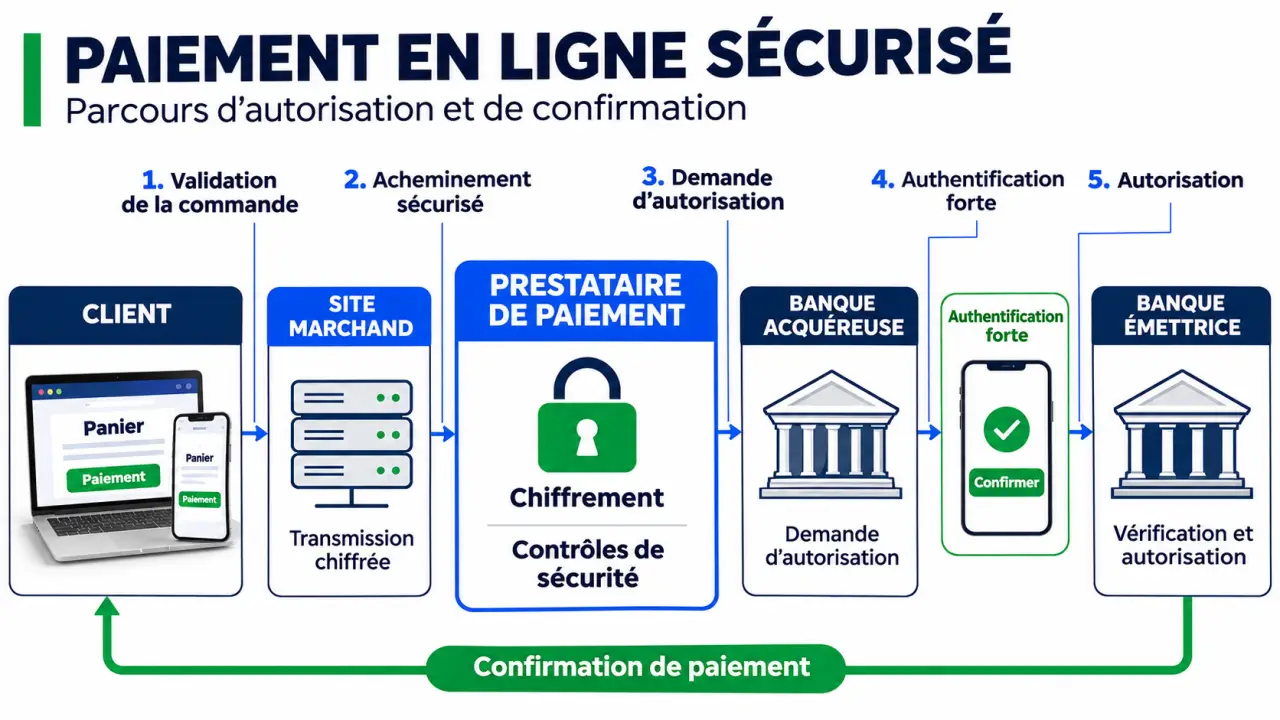
Le prestataire de services de paiement, ou PSP, fait l’intermédiaire entre votre site et les établissements financiers. La passerelle transmet les informations de transaction. L’acquéreur intervient du côté du commerçant, tandis que la banque émettrice est celle du client. Après une éventuelle authentification, une autorisation est demandée ; la capture permet ensuite de déclencher l’encaissement selon le fonctionnement retenu. Le versement sur votre compte intervient suivant les conditions contractuelles.
Proposez d’abord les moyens réellement utiles à votre clientèle : carte bancaire, portefeuille électronique, éventuellement prélèvement SEPA pour les abonnements. Le paiement fractionné mérite une analyse de ses frais et conditions ; les cartes cadeau nécessitent une gestion spécifique des soldes.
La simplicité compte autant que le choix. Une étude Hipay citée par France Num indique que 58 % des clients avaient déjà abandonné un panier au paiement. La ventilation rapportée mentionne un paiement défaillant à 22,8 %, l’absence du moyen favori à 17,7 % et un parcours trop compliqué à 16,9 %. Ces résultats ne prédisent pas votre conversion, mais orientent les vérifications prioritaires.
2. Choisir un prestataire et faire valider le contrat
Vérifiez d’abord la compatibilité avec votre plateforme et votre activité. Comparez ensuite le coût total, pas seulement la commission affichée. Les tarifs, restrictions et fonctionnalités évoluent : demandez des conditions écrites directement au prestataire.
| Solution | Intérêt pratique | Points à vérifier |
|---|---|---|
| Banque avec contrat VAD | Relation bancaire et cadre d’acceptation des paiements à distance | Abonnement, passerelle, module disponible et traitement des litiges |
| PSP indépendant | Offre souvent regroupée et intégrations prêtes à utiliser | Commissions, activités acceptées, réserves et délais de versement |
| Portefeuille électronique | Moyen de paiement complémentaire pour les clients utilisateurs | Couverture, frais, retraits et conditions de contestation |
| Paiement intégré à une plateforme | Activation et suivi depuis l’administration du site | Disponibilité, dépendance à la plateforme et frais éventuels des alternatives |
Le contrat de vente à distance, ou VAD, encadre l’acceptation des paiements à distance. L’appellation VADS met l’accent sur leur sécurisation ; elle ne constitue pas une garantie universelle contre la fraude. Avec certaines offres, vous souscrivez un contrat bancaire distinct ; avec d’autres, le cadre d’acceptation est inclus dans l’offre. Faites préciser votre situation avant de signer.
Préparez les justificatifs demandés : identité du représentant, immatriculation selon votre statut, coordonnées bancaires, description de l’activité, adresse du site et prévisions de ventes. Le prestataire peut également examiner vos conditions de vente et de remboursement.
Comparez les frais d’installation, abonnements, commissions fixes et variables, conversion de devises, remboursements et contestations. Ajoutez le coût d’intégration, l’assistance, les exports comptables et les éventuelles retenues de fonds : ils influencent aussi votre trésorerie.
3. Intégrer le paiement sans faire transiter inutilement les cartes
Sur WooCommerce, PrestaShop, Magento ou Shopify
Sur WooCommerce, PrestaShop ou Magento, privilégiez un module officiel ou explicitement reconnu par le PSP, compatible avec votre version. Installez-le d’abord sur un environnement de préproduction. Sur Shopify, activez une solution disponible pour votre pays et votre activité depuis les paramètres de paiement, puis vérifiez ses conditions d’utilisation.
Renseignez les identifiants de test, la devise, les moyens de paiement et les correspondances entre statuts de paiement et statuts de commande. Configurez les adresses de retour et les notifications serveur prévues par le module. Une page de retour affichant « merci » ne suffit pas à prouver le paiement.
Sur un site développé sur mesure
Confiez l’intégration à un développeur maîtrisant l’API du prestataire. Une redirection vers une page hébergée permet généralement de limiter la manipulation de données bancaires par votre serveur. Des champs sécurisés hébergés par le PSP peuvent aussi être intégrés dans votre interface. Une collecte directe des cartes élargit les contraintes de sécurité et ne doit pas être improvisée.
Le serveur doit recalculer le montant depuis la commande, protéger les clés secrètes et vérifier les notifications reçues, appelées webhooks. Prévoyez le traitement des doublons pour qu’une notification répétée ne déclenche pas plusieurs expéditions. La confirmation fiable vient du prestataire, pas des paramètres transmis par le navigateur.
4. Vérifier séparément sécurité du site et authentification
HTTPS, PCI DSS et DSP2 ne remplissent pas le même rôle. HTTPS protège les échanges en transit. PCI DSS définit des exigences de sécurité liées aux données de carte ; l’étendue de vos obligations dépend notamment de l’intégration choisie. Une page hébergée peut réduire ce périmètre sans supprimer toutes vos responsabilités.
La DSP2, directive européenne 2015/2366, encadre notamment l’authentification forte. Celle-ci repose sur au moins 2 éléments parmi 3 catégories : connaissance, possession et inhérence, par exemple un secret, un appareil et une caractéristique biométrique. Pour la carte, 3D Secure participe à ce mécanisme. Le SMS n’est ni l’unique méthode ni systématiquement suffisant ; des exemptions peuvent s’appliquer. Faites confirmer les règles applicables par votre PSP.
Regardez la sécurité à travers un prisme souvent oublié : celui des changements d’état. Une commande passe de « créée » à « autorisée », puis éventuellement à « encaissée », « remboursée » ou « contestée ». À chaque transition, définissez la preuve attendue et l’action autorisée. Vous éviterez ainsi d’expédier sur une simple autorisation lorsque votre procédure exige une capture.
Maintenez le CMS et ses extensions à jour, activez l’authentification multifacteur des comptes administrateurs et limitez leurs droits. Ne conservez pas de cryptogramme ni de numéro de carte dans vos journaux. Documentez aussi les données personnelles collectées, leurs destinataires et leur durée de conservation.
5. Tester le parcours complet puis surveiller les encaissements
Utilisez l’environnement de test du PSP et ses moyens de paiement fictifs, jamais des données réelles dans des essais non prévus pour cela. Testez sur mobile et ordinateur, y compris le retour après authentification et la navigation au clavier.
- Paiement accepté : montant correct, commande confirmée, notification reçue et e-mail envoyé.
- Refus ou abandon : aucun statut payé, message compréhensible et possibilité de réessayer sans double débit.
- Notification retardée ou répétée : commande correctement mise à jour, sans traitement multiple.
- Remboursement : statut synchronisé et montant vérifié, y compris pour un remboursement partiel si proposé.
- Mise en production : clés réelles, notifications actives et mode test désactivé.
Avant l’ouverture, affichez clairement le total, les moyens disponibles, les conditions de livraison et de remboursement ainsi qu’un contact accessible. Si le prestataire le permet, réalisez ensuite une transaction réelle de faible montant et vérifiez son rapprochement jusqu’au versement bancaire.
Après le lancement, surveillez les refus, remboursements et contestations. Conservez les éléments utiles à un litige, notamment la commande et la preuve de livraison, avec un accès limité. Une rétrofacturation peut entraîner un retrait de fonds et des frais : l’authentification ne dispense jamais de vérifier les garanties contractuelles et les délais de réponse.