Sécuriser un site internet contre les cyberattaques : le HTTPS ne suffit pas
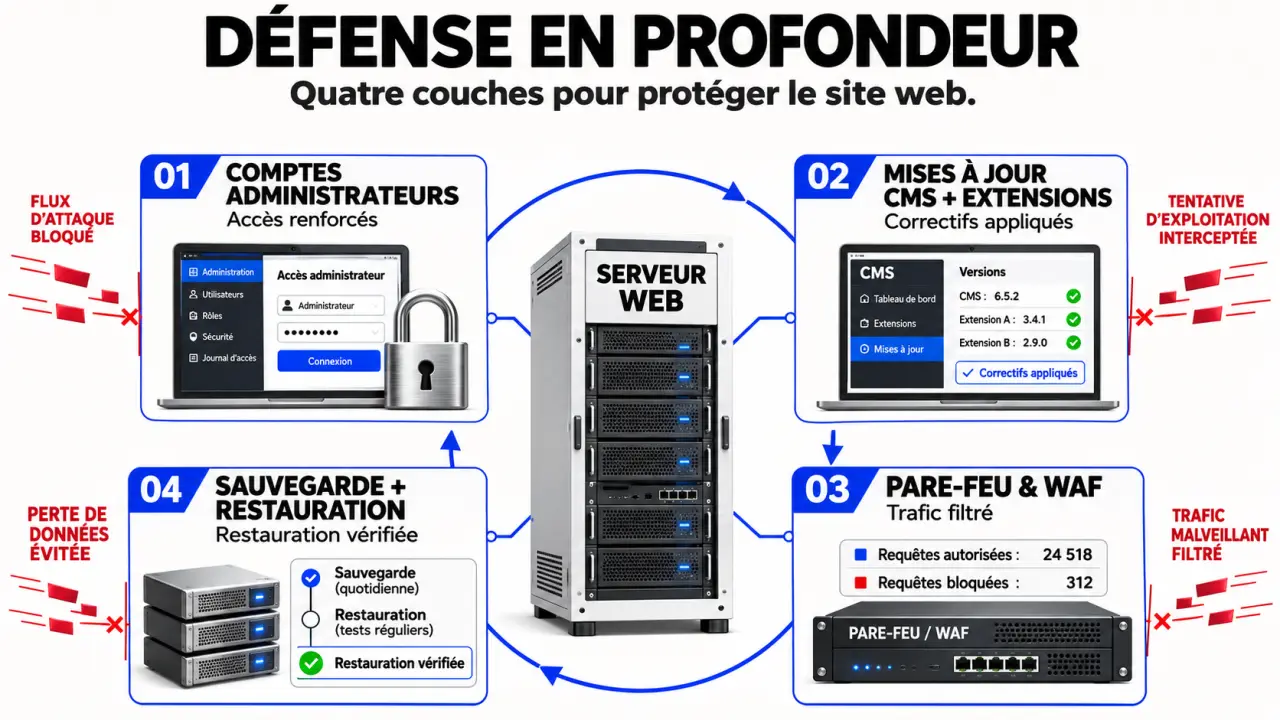
Pour sécuriser un site internet contre les cyberattaques, commencez par corriger les logiciels vulnérables, protéger les comptes administrateurs et vérifier vos sauvegardes. Complétez ensuite ces bases par le filtrage du trafic, le chiffrement des échanges et une surveillance régulière. Aucune protection isolée ne suffit : l’objectif est de réduire les points d’entrée et de pouvoir rétablir le service si une attaque aboutit.
Définir les priorités selon les risques de votre site
Un site vitrine, une boutique et une application métier n’ont pas les mêmes exigences. Pour le premier, une défiguration peut nuire à la réputation. Pour les autres, une interruption ou un vol de données peut aussi bloquer les ventes, exposer des clients et entraîner des obligations réglementaires. Identifiez donc les données stockées, les fonctions indispensables et les personnes capables d’intervenir.
Testez vos connaissances sur la sécurité d’un site internet
Répondez aux six questions, puis validez pour découvrir votre score et les corrections.
Les menaces appellent des réponses différentes : la force brute cherche à deviner des identifiants, le phishing pousse un administrateur à les divulguer, et une extension vulnérable peut permettre une prise de contrôle. Une injection SQL vise les requêtes vers la base de données ; une faille XSS permet l’exécution de scripts indésirables dans le navigateur. Une attaque DDoS cherche surtout à rendre le service indisponible par saturation.
| Priorité | Action | Résultat attendu |
|---|---|---|
| Immédiate | Corriger les failles connues et activer la double authentification | Fermer les accès les plus directement exploitables |
| Immédiate | Vérifier une sauvegarde et tester sa restauration | Disposer d’une possibilité de reprise |
| À organiser ensuite | Réduire les droits, les composants et les services exposés | Limiter les possibilités d’intrusion et leur portée |
| Dans la durée | Surveiller, tester et auditer | Détecter les écarts et suivre les corrections |
Désignez un responsable pour chaque tâche. Un hébergement externalisé ne signifie pas que le prestataire gère automatiquement les mises à jour du CMS, les comptes ou les sauvegardes : vérifiez précisément le périmètre du contrat.
Fermer les accès inutiles, du domaine aux comptes administrateurs
Protéger les identités qui contrôlent le site
Créez des comptes individuels et réservez les privilèges administrateur aux personnes qui en ont besoin. Utilisez des mots de passe longs, uniques et générés par un gestionnaire, ainsi que l’authentification à deux facteurs. Limitez les tentatives de connexion et, lorsque c’est possible, restreignez l’administration par VPN ou filtrage d’adresses IP. Au départ d’un collaborateur, supprimez ses accès, révoquez ses sessions et remplacez les secrets partagés.
La sécurité suit aussi une chaîne de récupération : la messagerie permet souvent de réinitialiser le compte de l’hébergeur, qui donne accès au site et à ses sauvegardes. Protéger uniquement WordPress laisse donc un chemin de contournement. Cartographiez ces dépendances, sécurisez la messagerie et le bureau d’enregistrement avec la double authentification, puis conservez les codes de secours dans un emplacement protégé, accessible en cas d’urgence.
Surveillez également le renouvellement du nom de domaine : selon l’extension, son enregistrement peut couvrir une durée de 1 à 10 ans. Renseignez une adresse de contact suivie et étudiez les protections proposées, comme le verrouillage contre les transferts. DNSSEC contribue à l’authenticité des réponses DNS, sans remplacer la protection du compte de gestion.
Réduire l’exposition du serveur
Désactivez les services inutiles et n’ouvrez que les flux nécessaires. La CNIL donne l’exemple du port 443 pour un serveur accessible uniquement en HTTPS. Les accès techniques doivent être traités séparément et restreints ; la base de données ne doit pas être directement exposée à Internet. Sur un hébergement administré, demandez qui applique ces règles et maintient le système.
Corriger le site et choisir les protections adaptées
Mettez à jour le système, le CMS, les thèmes, les extensions et les autres composants dès qu’un correctif de sécurité pertinent est disponible. Préparez une sauvegarde et, pour les changements sensibles, un test en préproduction, sans repousser indéfiniment un correctif critique. Supprimez les extensions inutilisées et téléchargez les autres depuis leurs canaux officiels. Une extension abandonnée mérite d’être remplacée.
Pour les développements spécifiques, demandez la validation des entrées, des requêtes SQL paramétrées et l’encodage des sorties adapté à leur contexte. Les autorisations doivent être contrôlées côté serveur, y compris pour les API et les fichiers téléversés. Séparez les environnements de test et de production ; ne placez pas de clés ou de mots de passe dans du code public.
Les protections réseau et applicatives sont complémentaires, mais ne rendent pas un logiciel vulnérable sûr :
- Pare-feu réseau : limite les connexions et les ports autorisés.
- WAF, ou pare-feu applicatif web : filtre des requêtes HTTP suspectes ; ses règles doivent être ajustées pour éviter de bloquer des visiteurs légitimes.
- Protection anti-DDoS : absorbe ou filtre le trafic malveillant destiné à saturer le service, selon les capacités souscrites.
- CDN : distribue certains contenus et soulage le serveur, mais n’inclut pas nécessairement une protection de sécurité complète.
Pour une boutique dépendante de sa disponibilité, vérifiez les capacités anti-DDoS et l’assistance de l’hébergeur. Pour un petit site, un hébergement correctement administré et un CMS sobre et maintenu constituent souvent un meilleur départ qu’une accumulation d’outils mal configurés.
Protéger les données et préparer une restauration fiable
HTTPS protège les échanges, pas l’ensemble du site. Activez-le sur toutes les pages, redirigez les accès HTTP et surveillez le renouvellement du certificat. La CNIL recommande TLS dans ses versions récentes plutôt que l’ancien protocole SSL. Pour les cookies de session, configurez notamment les attributs Secure et HttpOnly : ils limitent respectivement leur transmission aux connexions sécurisées et leur accès par JavaScript.
Ne transmettez pas de données sensibles dans les URL, susceptibles d’apparaître dans les historiques ou les journaux. Limitez les informations collectées, leur durée de conservation et les personnes autorisées à les consulter. Ces mesures contribuent à protéger les données personnelles, sans constituer à elles seules une conformité complète au RGPD.
Sauvegardez les fichiers, la base de données et la configuration. Déterminez la fréquence à partir de la perte acceptable : une boutique qui reçoit des commandes toute la journée a besoin de copies plus rapprochées qu’un site rarement modifié. Conservez plusieurs versions, dont une copie isolée des accès courants. Cybermalveillance.gouv.fr recommande de déconnecter le support après utilisation lorsque cette organisation s’y prête.
Testez réellement la restauration dans un environnement séparé. Vérifiez les pages, les connexions, les médias et les fonctions critiques. Notez le temps nécessaire et les identifiants requis : une sauvegarde inaccessible au moment de l’incident ne permet pas de reprendre l’activité.
Surveiller les écarts et réagir sans effacer les preuves
Configurez des alertes sur les connexions administrateur inhabituelles, les créations de comptes privilégiés, les modifications de fichiers et les échecs de sauvegarde. Protégez les journaux et limitez leur accès. Un scan avec OWASP ZAP ou OpenVAS peut révéler certaines vulnérabilités, mais ne remplace pas un audit des droits et de la logique métier. Effectuez ces tests uniquement sur un périmètre autorisé, avec des précautions pour la production.
Prévoyez un contrôle avant une mise en production importante et après une modification sensible. Un audit spécialisé est particulièrement utile pour un site traitant des données sensibles ou des paiements. Chaque constat doit déboucher sur un responsable, une correction et une vérification.
Si vous suspectez un piratage, suivez une procédure préparée :
- Contenir : contactez l’hébergeur et isolez les fonctions compromises si nécessaire.
- Préserver : conservez les journaux et les éléments utiles avant de supprimer des fichiers.
- Corriger : identifiez l’entrée utilisée, corrigez-la et révoquez les accès compromis depuis un poste sain.
- Rétablir : restaurez une version vérifiée, puis contrôlez son intégrité avant la réouverture.
Documentez l’incident et évaluez ses conséquences sur les données personnelles. Selon le risque, une notification à la CNIL et une information des personnes peuvent être nécessaires. La reprise doit ensuite s’accompagner d’une surveillance renforcée et d’une correction durable de la cause.