Maintenance de site web : prévenir les pannes sans se limiter aux mises à jour
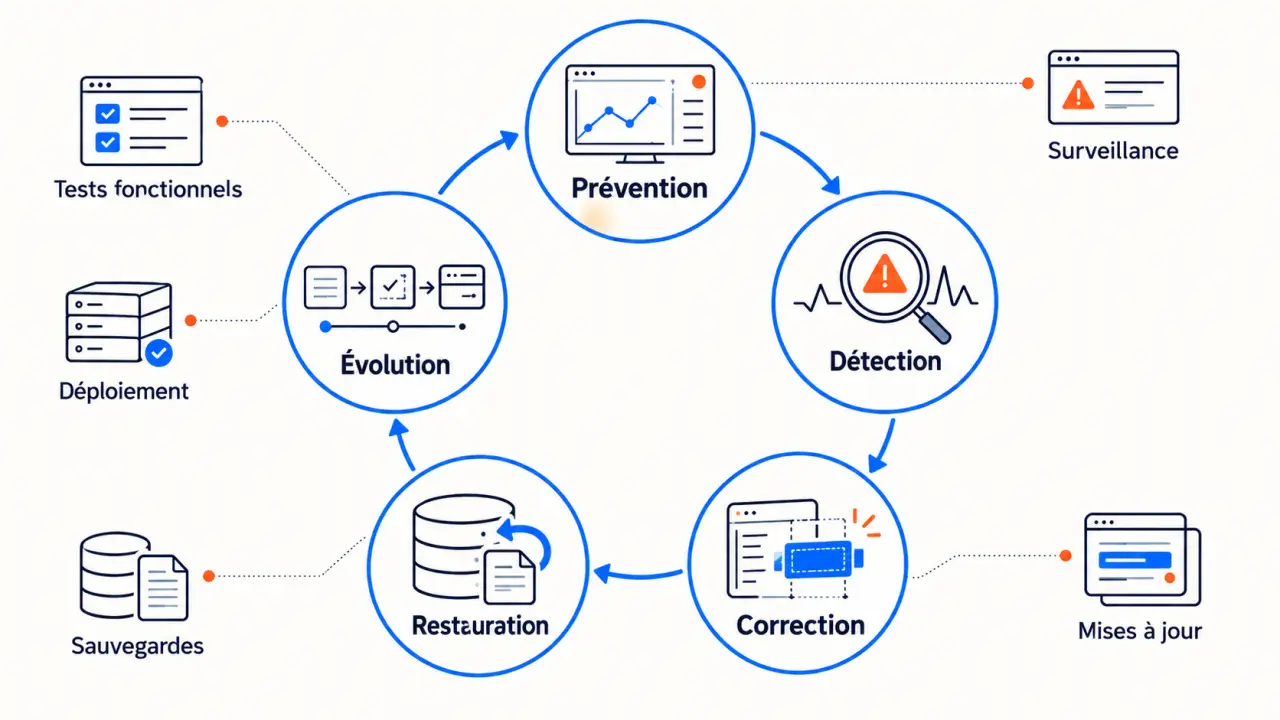
La maintenance d’un site web rassemble les opérations qui le gardent fonctionnel, sécurisé et utilisable après sa mise en ligne : mises à jour, sauvegardes, surveillance, corrections et évolutions. Son rôle n’est pas seulement d’éviter une panne. Elle permet aussi de préserver les données, les formulaires, les commandes et l’accès aux contenus. Pour l’organiser efficacement, il faut définir quoi vérifier, à quel rythme et qui intervient en cas de problème.
Distinguer ce qu’il faut prévenir, réparer ou faire évoluer
Un site dépend d’un ensemble de composants : hébergement, CMS, thème, extensions, base de données et services externes. Même sans modification visible, cet environnement évolue. Un module abandonné, un certificat expiré ou une incompatibilité peut donc perturber un site jusque-là stable.
La maintenance web répond à trois besoins distincts. Les séparer aide à prioriser les interventions et à comprendre ce qu’un contrat couvre réellement.
| Type de maintenance | Objectif | Exemple concret |
|---|---|---|
| Préventive | Réduire les risques avant un incident | Installer un correctif de sécurité, vérifier les sauvegardes et retirer les comptes inutilisés. |
| Corrective | Rétablir un fonctionnement attendu | Réparer un formulaire qui n’envoie plus de messages ou un affichage cassé sur mobile. |
| Évolutive | Répondre à un nouveau besoin | Ajouter un espace client, un moyen de paiement ou une nouvelle fonction de recherche. |
La frontière dépend du fonctionnement prévu. Rétablir un paiement défaillant relève de la correction ; proposer un paiement supplémentaire relève de l’évolution. Une migration majeure du CMS peut, quant à elle, constituer un projet spécifique nécessitant audit, tests et budget distincts.
Pensez au site comme à un tissu dont les coutures relient les fonctionnalités : formulaire et messagerie, boutique et paiement, espace client et base de données. Vérifier chaque pièce séparément ne suffit pas. Après une intervention, testez aussi ces jonctions avec un parcours réel : envoyer une demande, recevoir sa confirmation, retrouver son enregistrement. Les défaillances se cachent souvent entre deux composants pourtant opérationnels.
Installer une routine adaptée à l’activité du site
La fréquence des contrôles dépend surtout des conséquences d’un incident et du rythme des modifications. Un site vitrine rarement modifié n’a pas les mêmes besoins qu’une boutique enregistrant des commandes toute la journée. Le calendrier suivant constitue une base à adapter, pas une règle universelle.
| Rythme indicatif | Opérations à prévoir |
|---|---|
| En continu ou quotidiennement | Surveiller la disponibilité, recevoir les alertes et contrôler l’exécution des sauvegardes. |
| Chaque semaine | Examiner les mises à jour, les alertes de sécurité et les parcours essentiels. |
| Chaque mois | Contrôler les performances, les liens brisés, les accès utilisateurs et les contenus périmés. |
| Chaque trimestre | Tester une restauration, revoir l’accessibilité et examiner les dépendances techniques. |
| Chaque année | Réévaluer l’hébergement, les licences, les responsabilités et le plan de reprise. |
Mettre à jour sans provoquer une régression
Sur WordPress, cela concerne le cœur du CMS, les thèmes et les extensions ; d’autres composants, comme la version de PHP, relèvent aussi de l’environnement technique. Un correctif répondant à une vulnérabilité critique doit être traité rapidement, sans attendre la prochaine revue mensuelle.
Avant une intervention sensible, réalisez une sauvegarde exploitable et testez sur une préproduction, une copie isolée du site. Après déploiement, vérifiez navigation, formulaires, connexion et paiement selon les fonctionnalités présentes. Prévoyez un retour arrière si une régression apparaît et consignez les changements effectués.
Protéger les accès autant que les logiciels
Supprimez les comptes inutiles, attribuez uniquement les autorisations nécessaires et activez l’authentification multifacteur lorsqu’elle est disponible. Les analyses de vulnérabilités complètent ces précautions sans garantir une sécurité absolue. Vérifiez également le renouvellement du domaine, du certificat et des licences : leur expiration peut interrompre un service sans aucun piratage.
Préparer la restauration avant d’avoir à s’en servir
Une sauvegarde réussie n’est pas encore une restauration garantie. Elle doit inclure les fichiers et la base de données nécessaires, être conservée dans un emplacement séparé du site et faire l’objet de tests. Plusieurs versions permettent de retrouver un état antérieur à une corruption passée inaperçue.
Choisissez sa fréquence selon la perte acceptable. Une sauvegarde quotidienne peut convenir à certains sites peu modifiés, mais laisser disparaître trop de commandes sur une boutique active. Définissez également la durée de conservation et protégez l’accès aux copies, qui peuvent contenir des données personnelles.
Le plan de reprise doit préciser deux objectifs : la quantité de données que l’activité peut accepter de perdre et le délai visé pour remettre le service en fonctionnement. Ces objectifs déterminent les moyens nécessaires et doivent être validés avec la personne responsable du site.
- Qualifier l’incident : identifier les fonctions touchées, l’heure de début et les derniers changements.
- Limiter les conséquences : suspendre une fonction compromise ou isoler le site si nécessaire, tout en conservant les journaux utiles.
- Corriger ou restaurer : utiliser une version saine et traiter la cause du problème.
- Valider la reprise : tester les parcours prioritaires et surveiller les nouvelles erreurs.
Après un piratage, restaurer sans corriger la faille expose à une nouvelle compromission. Il faut aussi revoir les identifiants et évaluer les éventuelles obligations liées à une violation de données personnelles.
Contrôler l’expérience réelle, pas seulement la disponibilité
Un site peut répondre correctement tout en étant inutilisable : bouton masqué, recherche défaillante, formulaire inaccessible au clavier. La surveillance doit donc associer disponibilité technique et tests fonctionnels, sur mobile comme sur ordinateur.
Pour les performances, suivez les temps de réponse et de chargement sur les pages importantes. Les Core Web Vitals peuvent compléter cette lecture. Comparez des mesures prises dans des conditions similaires, puis ciblez les causes : images surdimensionnées, scripts superflus, requêtes lentes ou cache mal configuré. Vérifiez aussi l’utilisation avec une connexion lente.
- Tester la navigation au clavier, les libellés des champs et la lisibilité des messages d’erreur.
- Corriger les liens brisés et prévoir des redirections lorsqu’une page est remplacée.
- Vérifier les erreurs d’exploration et les blocages involontaires de l’indexation.
- Actualiser les coordonnées, les offres et les informations devenues inexactes.
- Contrôler les traceurs et le fonctionnement du consentement lorsque celui-ci est requis.
Ces actions soutiennent l’expérience utilisateur et le référencement naturel, sans garantir un classement. Une page supprimée ne doit pas être redirigée automatiquement vers l’accueil : choisissez une destination réellement pertinente lorsqu’elle existe.
Choisir un responsable et un contrat aux limites explicites
La gestion interne convient si une personne possède les compétences, le temps et un relais pendant ses absences. Un freelance ou une agence peut apporter une expertise complémentaire et organiser le support. L’hébergeur, lui, ne prend pas nécessairement en charge les dysfonctionnements du CMS : vérifiez les responsabilités plutôt que de les supposer.
Une Tierce Maintenance Applicative (TMA) organise la maintenance confiée à un prestataire autour d’un périmètre, de demandes suivies et d’engagements de service. Avant de signer, demandez notamment :
- Les composants couverts et les exclusions, notamment les évolutions fonctionnelles.
- Les horaires de support et les modalités d’intervention urgente.
- La distinction entre délai de prise en charge et délai de résolution.
- La gestion des sauvegardes, des restaurations et des accès.
- Le traitement des dépassements et la restitution des éléments en fin de contrat.
Le budget dépend du CMS, des intégrations, de la criticité et du niveau de support attendu. Comparez donc des périmètres équivalents. Un suivi utile doit montrer les opérations réalisées, les incidents et les prochaines priorités : la maintenance devient alors un processus vérifiable, plutôt qu’une promesse de tranquillité.